'CEO 책임'부터 'MFA 의무화'까지…개인정보 보호 현실 해법은
▷"일률적 의무화는 현장부담"VS"기술적 보완으로 가능"
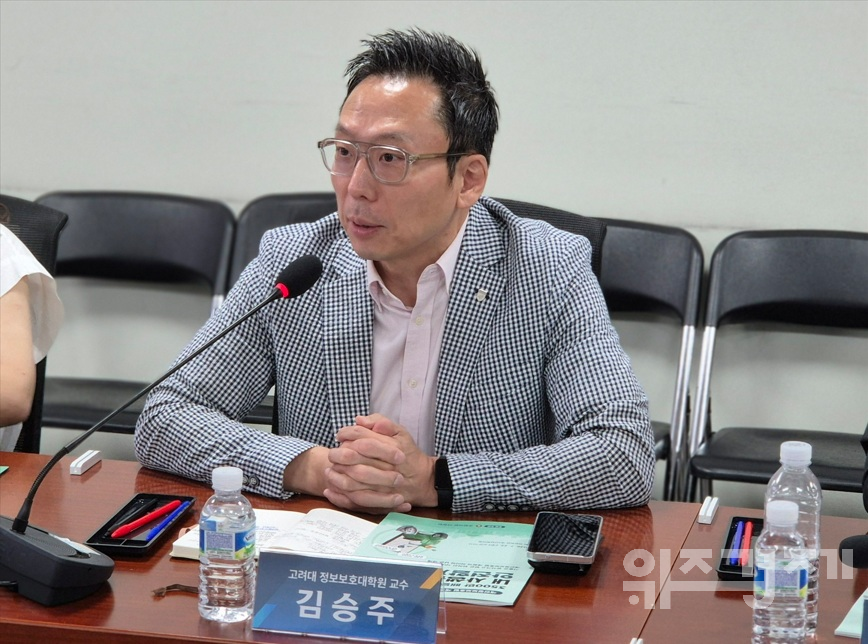 김승주 고려대학교 정보보호대학원 교수가 22일 국회의원회관 제3간담회의실에서 진행된 개인정보보호법 개정 정책 토론회에서 토론을 진행하고 있다. 사진=위즈경제
[위즈경제] 장석찬 기자 =개인정보 유출 사고를 막기 위해 중대재해처벌법과 유사한 최고경영자(CEO) 책임 제도를 도입하고 다중인증(MFA)을 의무화하는 방안을 두고 전문가와 산업계가 현실적인 적용 가능성을 논의했다.
CEO 책임 제도는 반복적이거나 중대한 개인정보 유출 사고가 발생했을 때 원청기업 경영진에게 관리·감독 책임을 묻는 방식이다.
다중인증은 비밀번호 외에 휴대전화 인증이나 생체정보 등 추가 인증 수단을 거치도록 해 개인정보에 대한 무단 접근을 막는 보안 절차다.
지난 22일 국회에서 열린 ‘3500만 배달앱 시대, 내 사생활은 안전할까’ 개인정보보호법 개정 정책토론회의 자유토론에서 권세화 한국인터넷기업협회 정책2실장은 "모든 개인정보 처리 시스템을 내부화하고 외주를 제한할 경우 비용 부담이 급증하고 국내 기업의 투자 요인이 위축될 수 있다"는 신중론을 건넸다.
MFA 다중인증에 대해서도 피크타임 장사를 하는 골목상권 소상공인이나 배달 현장의 영업 차질 가능성을 언급했다.
이에 대해 김승주 교수는 "다중인증 체계 도입 시 교수가 직접 결제하지 못할 때 위임자를 지정하는 기능처럼, 기술적으로 현장의 불편을 해소하면서도 사고 시 주체를 명확히 규명할 방법이 존재한다"고 설명했다.
아울러 "무조건적인 처벌이 아니라 반복 사고와 중대 피해에 한해 CEO에게 책임을 묻자는 취지"라며 기술적·제도적 보완 방안을 덧붙였다.
안희재 SBS 기자는 "이번 배달 앱 주소 유출 사건은 고도의 기술적 해킹보다는 기본적인 내부 통제 부재에서 비롯된 측면이 있다"며 "고객이 믿고 정보를 맡긴 원청 기업이 최소한 어떤 보안 기준을 갖춰야 책임을 다한 것인지에 대한 명확한 가이드라인 정립이 필요하다"는 의견을 보탰다.
댓글 0개
관련 기사
Best 댓글
피해자들의 고통을 멈추기 위해 조직사기 특별법 하루속히 제정 솜방망이 처벌 이제그만 강력처벌로 부탁드립니다
2내부자 협조 이끌려면 공정한 평가 기준과 예측 가능한 감형 절차 필요합니다
3유으뜸기자님 사기사건 많이 쓰주셨서 감사드립니다 조속히 사기 특별법 통과 시켜 주십시요
4유으뜸가자님 사기사건을 많이 쓰셔서 널리 알려 주세요. 우리같은 피해자가 다시는 없도록 많은 기사 부탁 드립니다
5사기는살인이다 범죄는 갈수록 지능화되어간다. 그럼수사속도도 더 지능화해야되는거다 내부자들을 활용해라
6내부자 협조 이끌려면 공정한 평가 기준과 예측 가능한 감형 절차가 필요하다
7공정과 정의가 아름다운 사회를 만들고 하나하나의 작은 관심과 외침이 커다란 범죄를 막을 수 있어요